TurcoBahis Hesabı İçin Güçlü Şifre Oluşturma Rehberi
Özet
TurcoBahis hesabı için güçlü şifre, en az 15 karakterlik ve başka hiçbir sitede kullanılmayan bir şifredir. Akılda tutmak için rastgele seçilmiş 5–6 kelimelik bir parola cümlesi, saklamak için parola yöneticisi kullanın. Sıfırlama kodu e-postanıza geldiği için e-posta hesabınızın şifresi de ayrı ve güçlü olmalı.
Bu sayfada
TurcoBahis şifre güvenliği iki karara dayanır: şifrenin uzunluğu ve başka hiçbir yerde kullanılmaması. Bu yazıda kayıt formunun şifre için ne istediğini, 22 Kasım 2026 tarihli ölçümümüzle ve resmî şifre kılavuzlarıyla karşılaştırıyoruz. Örnek şifre vermiyoruz; internette yayımlanmış hiçbir şifre artık güvenli değildir.
Güçlü bir şifre kaç karakter olmalı?
ABD Ulusal Standartlar ve Teknoloji Enstitüsü’nün (NIST) Temmuz 2025’te yayımlanan SP 800-63B-4 kılavuzu, hesabı tek başına koruyan şifreler için en az 15 karakter öneriyor; ikinci bir doğrulama adımı varsa alt sınır 8 karakter. Aynı kılavuz sitelerin en az 64 karakterlik şifreye izin vermesini, “büyük harf + rakam + sembol” gibi karışım zorunlulukları yerine uzunluğa ve sızmış şifre listelerine karşı kontrole güvenmesini istiyor.
TurcoBahis için bu ayrım önemli: markanın herkese açık doğrulama ayarlarında ölçüm günü giriş için kod doğrulaması kapalıydı. Yani varsayılan girişte hesabınızı koruyan tek şey şifrenizdir. Bu durumda 15 karakter makul bir alt sınırdır.
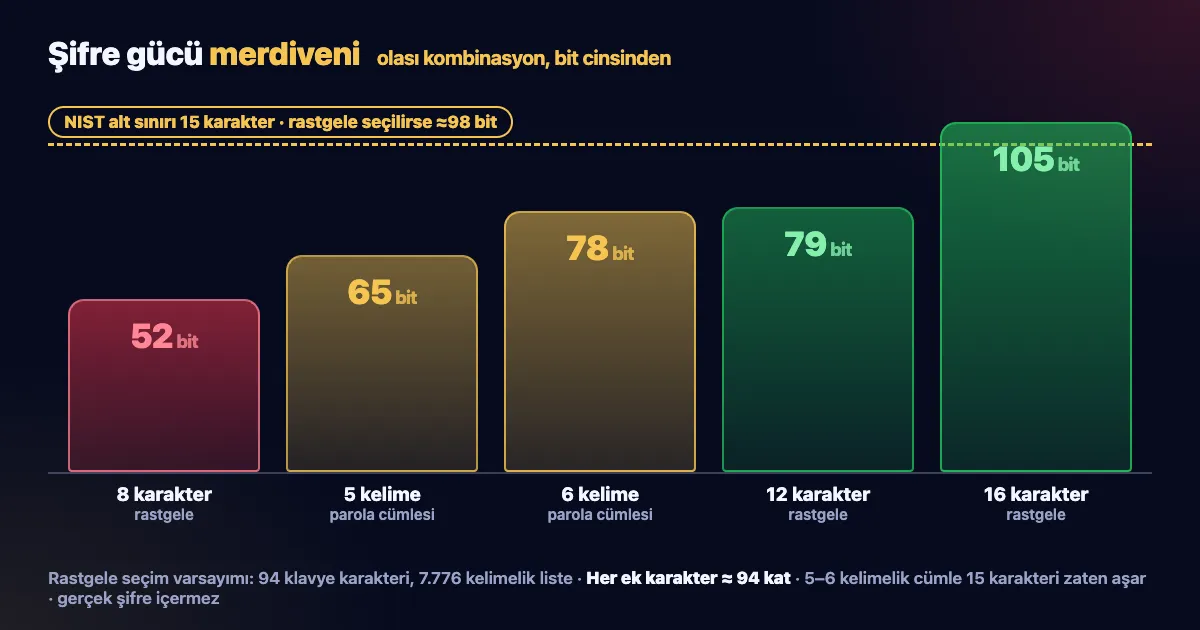
Uzunluğun etkisi büyüktür: rastgele seçilen her ek karakter, olası şifre sayısını yaklaşık 94 katına çıkarır. Aşağıdaki şema bunu basamaklarla gösteriyor.
TurcoBahis kayıt formu şifre için ne istiyor?
Kayıt ayarlarında şifre ve “Şifreyi onayla” alanları zorunlu, ancak herkese açık ayarlarda şifre uzunluğu için yayımlanmış bir kural yok. Bu yüzden iki kaynağa daha baktık:
- Formun kendi uyarıları: Sitenin tarayıcıya gönderdiği arayüz kodunda kayıt formu, 6 karakterden kısa şifrede “En az 6 karakter”, iki alan farklıysa “Şifreler eşleşmiyor” uyarısı verecek şekilde ayarlı. Şifremi unuttum ekranındaki yeni şifre alanı da aynı 6 karakter sınırını kullanıyor.
- Markanın yardım metni: Yeni şifrenin en az 8 karakter olmasını, en az bir büyük harf, bir küçük harf ve bir rakam içermesini istiyor.
Sunucunun bu iki kuraldan hangisini uyguladığını test hesabı açmadan ölçemedik. Pratik sonuç değişmiyor: iki kural da asgari sınırdır ve güçlü şifre anlamına gelmez. 15 karakterin üzerinde bir parola cümlesi seçip içine bir büyük harf ve bir rakam eklerseniz her iki kurala da uymuş olursunuz. Formun diğer alanları için kayıt formu rehberine bakabilirsiniz.
Parola cümlesi mi, rastgele karakter mi?
Parola cümlesi, birbiriyle ilgisi olmayan kelimelerin art arda yazılmasıdır. Gücü kelimelerin rastgele seçilmesinden gelir: bildiğiniz bir atasözü, şarkı sözü ya da anlamlı bir cümle tahmin listelerinde ilk denenenler arasındadır. Elektronik Sınır Vakfı (EFF), 7.776 kelimelik bir listeden zarla kelime seçmeyi ve çoğu kullanım için altı kelimeyi öneriyor.
| Biçim | Olası şifre sayısı | Akılda kalır mı? | Uygun olduğu yer |
|---|---|---|---|
| 8 karakter, rastgele | 6,1 × 10¹⁵ (≈52 bit) | Zor | Tek başına yetersiz |
| 12 karakter, rastgele | 4,8 × 10²³ (≈79 bit) | Zor | Parola yöneticisiyle |
| 16 karakter, rastgele | 3,7 × 1031 (≈105 bit) | Ezberlenmez | Parola yöneticisiyle |
| 5 kelimelik parola cümlesi | 2,8 × 10¹⁹ (≈65 bit) | Kolay | Ezberlemeniz gereken şifreler |
| 6 kelimelik parola cümlesi | 2,2 × 10²³ (≈78 bit) | Kolay | E-posta ve ana hesaplar |
| İsim + doğum yılı (8–10 karakter) | Tahmin listelerinin başında | Çok kolay | Hiçbir yer |
Tablodaki sayılar 94 farklı klavye karakteri ve 7.776 kelimelik liste üzerinden hesaplandı. İnsanların “rastgele” diye seçtiği şifreler gerçekte bu değerlerin çok altında kalır; bu yüzden ya zar ya da parola yöneticisinin üreteci gibi gerçekten rastgele bir yöntem kullanın.
Aynı şifreyi başka sitede kullanmak neden riskli?
Bir sitenin kullanıcı veri tabanı sızdığında e-posta ve şifre çiftleri listeler hâlinde dolaşmaya başlar. Saldırganlar bu çiftleri otomatik araçlarla başka sitelerin giriş formlarında dener; OWASP bu yönteme credential stuffing, yani çalınmış kimlik bilgilerinin toplu denenmesi diyor. Sizin hiçbir hatanız olmadan, yıllar önce üye olduğunuz bir forumun sızıntısı TurcoBahis hesabınızın kapısını açabilir.
TurcoBahis giriş penceresindeki ilk alan hem e-postayı hem kullanıcı adını kabul ediyor. Başka bir sitede sızan e-posta ve şifre ikilisi bu yüzden doğrudan denenebilir. Korunmanın tek yolu her hesapta farklı bir şifre kullanmaktır. Chrome’un şifre yöneticisindeki Kontrol özelliği, kayıtlı şifrelerinizden hangilerinin veri ihlallerinde görüldüğünü ya da tekrar kullanıldığını gösteriyor.
E-posta hesabınızın şifresi neden daha önemli?
TurcoBahis’te şifrenizi unuttuğunuzda sıfırlama kodu hesaba kayıtlı e-posta adresine gönderiliyor. E-posta kutunuzu ele geçiren biri, TurcoBahis şifrenizi bilmeden sıfırlayabilir. Bu nedenle sıralama şöyle olmalı:
- E-posta hesabınızda en güçlü ve benzersiz şifreyi kullanın (6 kelimelik parola cümlesi iyi bir seçimdir).
- E-posta hesabınızda iki adımlı doğrulamayı açın ve kurtarma telefonunun güncel olduğunu kontrol edin.
- TurcoBahis şifresini e-posta şifresinden tamamen farklı seçin.
Sitenin arayüzünde 6 haneli bir giriş kodu ekranı ve bu doğrulamanın “Profilim → Şifre ve Güvenlik” bölümünden yönetildiğini söyleyen bir not bulunuyor. Hesabınızda bu seçeneği görürseniz açık tutmanızı öneririz; ekranı test hesabıyla görmediğimiz için adımlarını yazmıyoruz.
Şifrenizi ne zaman değiştirmelisiniz?
NIST kılavuzu belirli aralıklarla zorunlu şifre değiştirmeyi önermiyor; değişikliği şüphe olduğu anda yapmayı istiyor. Şu durumlardan biri olduysa beklemeden yeni şifre belirleyin:
- Aynı şifreyi kullandığınız bir sitenin sızıntıya uğradığını öğrendiniz.
- Şifrenizi bir bağlantıdan açtığınız ve adresinden emin olmadığınız bir sayfaya yazdınız.
- Şifrenizi biriyle paylaştınız ya da ortak bir bilgisayara kaydettiniz.
- Hesabınızda tanımadığınız bir kupon, bonus talebi ya da çekim gördünüz.
Değişikliği giriş penceresindeki Şifremi unuttum akışıyla yapabilirsiniz; hesap içindeki şifre değiştirme ekranını test hesabı olmadan göremedik. Son madde sizin için geçerliyse yalnız şifreyi değiştirmek yetmez; hesabınıza başkası girdiyse yapılacakları sırayla uygulayın. Adımların tamamı şifre sıfırlama rehberinde.
Şifre güvenliği hakkında sık sorulan sorular
TurcoBahis şifremde boşluk ya da Türkçe harf kullanabilir miyim?
Şifreyi doğum tarihim ya da telefon numaramla oluşturmak neden kötü?
Tarayıcının önerdiği rastgele şifreyi kullanabilir miyim?
Eski şifremi yeniden kullanabilir miyim?
Kaynaklar ve ölçüm
- NIST SP 800-63B-4: Digital Identity Guidelines — Authentication and Authenticator Management (Temmuz 2025; erişim 22.11.2026)
- EFF Dice-Generated Passphrases (7.776 kelimelik liste) (erişim 22.11.2026)
- OWASP: Credential stuffing (erişim 22.11.2026)
- Google Chrome Yardım: Chrome'da şifreleri yönetme (erişim 22.11.2026)
- TurcoBahis herkese açık kayıt ayarları (registration-settings/public) (22.11.2026) — veri/ham/registration-settings_public.json
- TurcoBahis herkese açık doğrulama ayarları (verification-settings/public) (22.11.2026) — veri/ham/verification-settings_public.json
- Kendi ölçümümüz: turcobahis301.com, Google Chrome 157 ile 1366 px masaüstü ve 390 px mobil görünümde, hesap bilgisi girmeden (22.11.2026) — giriş penceresinin alanları ve sitenin tarayıcıya gönderdiği arayüz kodu incelendi; test hesabı kullanılmadı
- TurcoBahis yardım metni: Sıkça Sorulan Sorular (22.11.2026) — veri/yardim/sikca-sorulan-sorular.txt
- TurcoBahis giriş, şifremi unuttum ve canlı destek pencerelerinin ekran görüntüleri (turcobahis301.com) (22.11.2026)
İlgili yazılar
- Aynı evden ya da aynı Wi-Fi’dan iki hesap olur mu?22.11.2026 · 5 dk
- Hesabıma başkası girdi: ilk 30 dakikada yapılacaklar22.11.2026 · 6 dk
- “Beni hatırla” güvenli mi? Ortak cihazda oturum22.11.2026 · 4 dk